Z auta udělal odposlech. Expert odhalil slabé zabezpečení čínského vozu
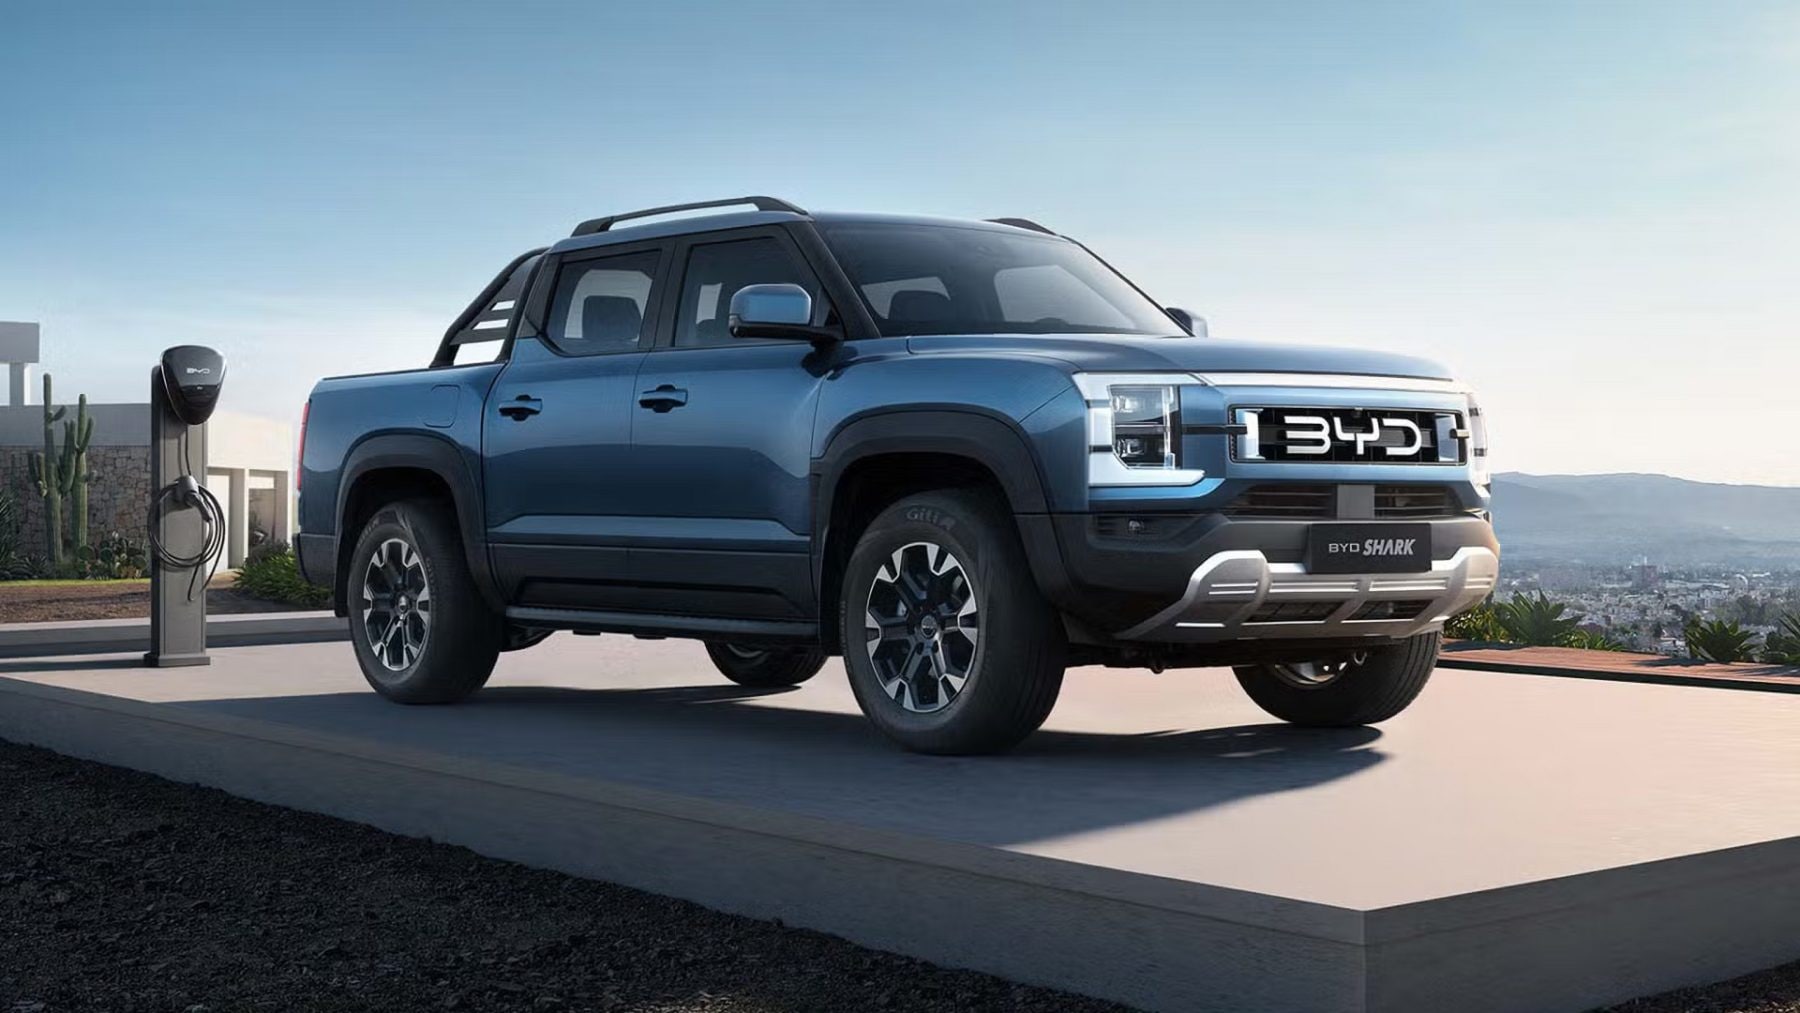
Test australské ABC odhalil slabiny zabezpečení BYD Shark 6. Expert ovládal výbavu vozu a poslouchal hovory. K brzdám ani řízení se ale nedostal.
Přístupová cesta nevyžadovala heslo
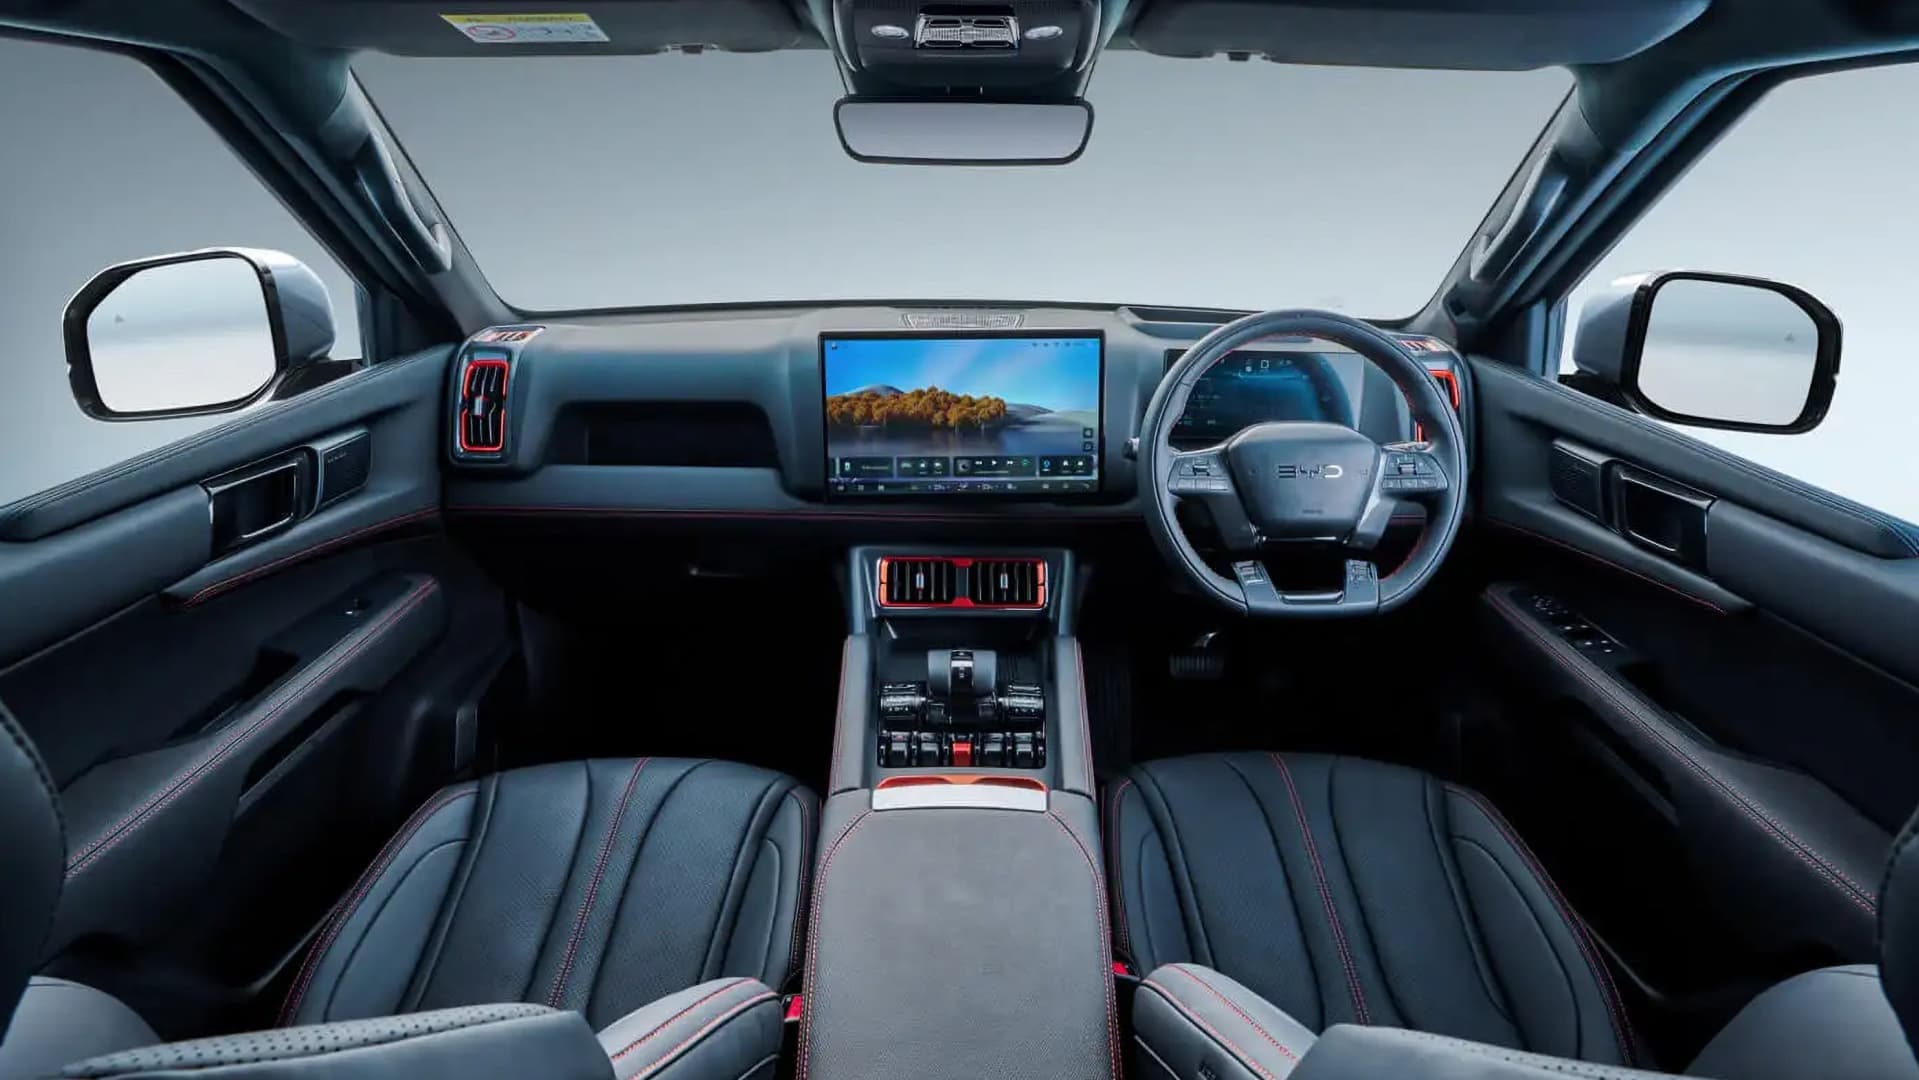
Zhasnout světlomety během jízdy nebo zapnout mikrofon bez vědomí posádky. Australská televize ABC ukázala, jak citlivý přístup může útočník získat do připojeného auta. Předmětem jejího testu se stal plug-in hybridní pickup BYD Shark 6.
Vůz dva týdny zkoumal Dan Hreszczuk, spoluzakladatel bezpečnostní společnosti Fortify Labs. Podle reportáže našel přístupovou cestu, která nebyla chráněna heslem. Následně rozebíral fungování softwaru ovládajícího jednotlivé části auta.
Expert měl automobil předem k dispozici, což je pro posouzení výsledku důležité. Následná ukázka vzdáleného ovládání sama o sobě nedokazuje, že lze stejným způsobem okamžitě napadnout libovolný Shark 6 projíždějící po silnici.
Ovládl výbavu, nikoli celé auto
Při demonstraci dokázal výzkumník na dálku ovládat světlomety, stěrače i zámky dveří. Přístup získal také k reproduktorům a infotainmentu. Řidič tak sledoval, jak někdo jiný zasahuje do funkcí vozidla, přestože sám sedí za volantem.
Brzdy ani řízení však tímto způsobem neovládl. Test tedy neukázal úplné převzetí automobilu, ale přístup k vybraným systémům. To je zásadní rozdíl, který se při popisu podobných bezpečnostních incidentů může snadno ztratit.
Ani tak nejde o pouhou nepříjemnost. Náhlé zhasnutí světel nebo spuštění stěračů může řidiče rozptýlit a zhoršit jeho výhled. Závažnost takového zásahu závisí i na rychlosti, okolním provozu a podmínkách, ve kterých se vůz pohybuje.
Mikrofon otevřel cestu k soukromým údajům
Výzkumník dokázal také sledovat polohu vozu a poslouchat telefonní rozhovor přes mikrofon v kabině. Právě tato část testu ukazuje, že následkem napadení nemusí být jen porucha výbavy, ale také zásah do soukromí řidiče a jeho spolucestujících.
V další ukázce využil nahraný hlas reportéra k oslovení Siri přes reproduktory auta. Telefon ponechaný v kabině následně poskytl osobní údaje včetně adresy a data narození. Podle původní reportáže ABC byl ovšem iPhone v tu chvíli odemčený.
Výsledek proto nelze vydávat za prolomení zámku iPhonu nebo za důkaz pokročilého klonování hlasu. Šlo o propojení přístupu k mikrofonu a reproduktorům auta s hlasovou asistentkou na odemčeném telefonu.
Přístup k datům není důkaz špionáže
Další část vyšetřování se věnovala elektromobilu Xpeng G6. Pracovník automobilky při ní ukázal přístup k poloze, rychlosti, natočení volantu i nastavení sedadel. Nešlo tedy o stejný hackerský útok jako v případě testovaného pickupu BYD.
Obě ukázky otevírají otázku, kdo může s údaji z připojených aut pracovat a jak je tento přístup zabezpečený. Samy o sobě však nedokazují, že výrobci předávají informace čínským úřadům. Takový závěr z popsaného experimentu nevyplývá.
BYD podle ABC uvádí, že data australských zákazníků ukládá v Austrálii a čínským úřadům je nepředává. Zjištěná slabina přesto ukazuje, proč ochrana mikrofonů, polohy a infotainmentu zasluhuje pozornost stejně jako další části výbavy vozu.
Zdroje:
- autorský text / Elektrickevozy.cz
- ABC / YouTube
Autor článku

Pavel se dlouhodobě zajímá o moderní technologie – od mobilů až po elektromobily. Ve volném čase rád fotí, sleduje dobré filmy, čte a jezdí na elektrokole.
Pavel se dlouhodobě zajímá o moderní technologie – od mobilů až po elektromobily. Ve volném čase rád fotí, sleduje dobré filmy, čte a jezdí na elektrokole.